Miguel Ángel Gaspar, especialista en ciberseguridad, explicó cómo operan las estafas mediante engaños y transferencias fraudulentas de líneas telefónicas. Cuestionó que se vinculen los ataques recientes con el buzón de voz y recomendó activar la verificación en dos pasos y las claves de acceso.
El robo de cuentas de WhatsApp y la suplantación de identidad digital continúan representando un riesgo para los usuarios, especialmente cuando los delincuentes consiguen acceder a códigos de verificación o tomar el control de una línea telefónica.
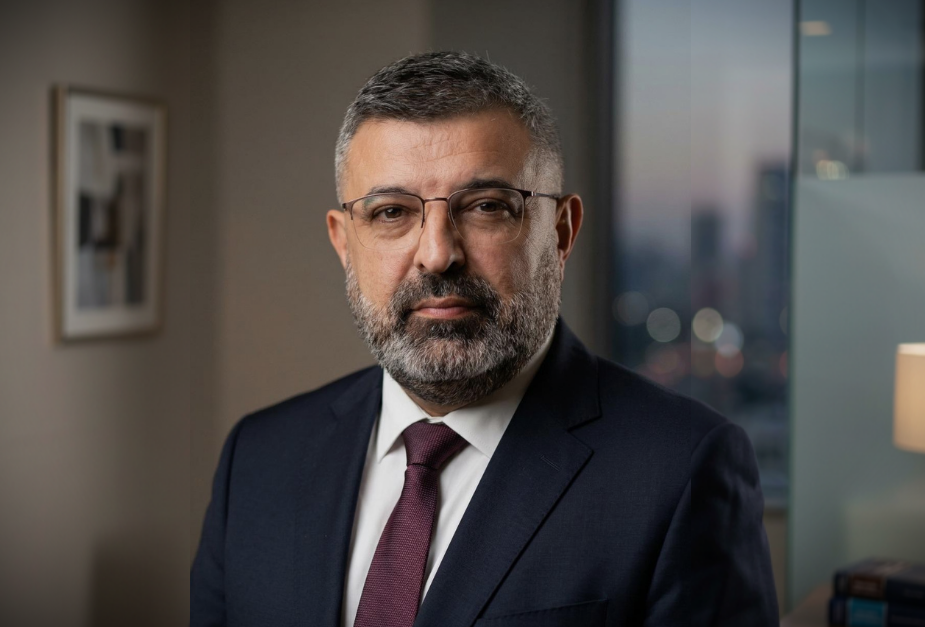
En una entrevista con Central Radio 1140 AM, el especialista en ciberseguridad Miguel Ángel Gaspar explicó las modalidades utilizadas para comprometer cuentas personales y cuestionó la información que vincula los ataques recientes con los buzones de voz.
Gaspar descarta que el buzón de voz explique los ataques recientes
El especialista cuestionó que las advertencias difundidas sobre los ataques a WhatsApp hayan llevado a numerosos usuarios a solicitar la desactivación de sus buzones de voz y explicó que antes existían mecanismos que permitían acceder al buzón desde otro teléfono mediante un PIN, pero ahora las compañías telefónicas paraguayas modificaron esas condiciones.
Actualmente el acceso está restringido al titular desde su propia línea, mediante un PIN asignado por la operadora.
SIM swapping: cuando un delincuente toma el control del número telefónico
Gaspar identificó el SIM swapping como una de las modalidades más peligrosas. El procedimiento consiste en conseguir que una empresa telefónica emita una nueva tarjeta SIM asociada al número de la víctima, mediante suplantación de identidad o con posible complicidad de personal de la operadora.
Cuando se activa la nueva tarjeta, el usuario legítimo puede perder la capacidad de recibir llamadas y mensajes de texto, aunque continúe utilizando aplicaciones conectadas a una red Wi-Fi. Esto representa un riesgo porque numerosas cuentas digitales utilizan los SMS como mecanismo de recuperación de contraseñas. Además, el atacante puede intentar acceder a esos servicios aprovechando que recibe los mensajes destinados al titular de la línea.
También te puede interesar: Ciberseguridad: Expertos cuestionan proyecto de ley y piden una revisión técnica
La ingeniería social utiliza engaños para obtener códigos de WhatsApp
Otra modalidad descrita por Gaspar consiste en inducir a la víctima a compartir información que permite activar su cuenta de WhatsApp en otro dispositivo. El atacante puede hacerse pasar por personal de soporte técnico y utilizar como pretexto un supuesto problema de seguridad y en algunos casos, solicita que el usuario comparta la pantalla de su teléfono, lo que puede exponer el código de activación recibido.
Una vez que consigue controlar la cuenta, puede utilizar la identidad de la víctima para solicitar dinero a sus contactos o cometer otros fraudes.
El especialista también advirtió sobre enlaces sospechosos, archivos maliciosos y solicitudes de acceso remoto. Como medida preventiva, recomendó evitar la descarga automática de imágenes y videos procedentes de contactos o conversaciones cuya seguridad no esté clara. Su criterio general es desconfiar de cualquier solicitud inesperada que implique entregar códigos, mostrar información privada o permitir el control remoto del dispositivo.
Verificación en dos pasos y passkeys: las principales recomendaciones
Gaspar insistió en que los usuarios deben activar las opciones de seguridad disponibles en sus aplicaciones, en este caso la Verificación de Dos Pasos. Esta función añade una protección adicional al acceso a las cuentas y aconsejó revisar periódicamente las configuraciones de seguridad.
También destacó las passkeys o claves de acceso, que pueden utilizar mecanismos de autenticación vinculados al dispositivo y a la biometría del usuario. Esta tecnología dificulta que un tercero active una cuenta incluso cuando obtiene un código de verificación.
Emprendedores: proteger WhatsApp también significa proteger el negocio
El especialista dirigió una recomendación particular a los emprendedores y comerciantes que utilizan WhatsApp como herramienta de trabajo.
Señaló que es necesario conocer las condiciones comerciales y las actualizaciones de WhatsApp Business, ya que pueden introducir cambios en las funciones, los costos y la administración de las cuentas. También recomendó no guardar contraseñas ni códigos de acceso en conversaciones personales dentro de la aplicación.
Una cuenta comprometida puede exponer información importante y dejar a un negocio sin su principal canal de comunicación con clientes. Por esa razón, aconsejó disponer de un servicio alternativo de mensajería que permita mantener el contacto en caso de perder temporalmente el acceso a WhatsApp.
Datos biométricos: pide mayores garantías a las instituciones
Durante la entrevista, el especialista también se refirió a la recopilación de datos biométricos, como huellas dactilares y reconocimiento facial. Reconoció la utilidad de estos mecanismos de autenticación, pero cuestionó que algunas instituciones soliciten información sensible sin ofrecer suficientes garantías sobre su tratamiento y protección.
“La biometría es el dato más sensible, así que lo que sea biométrico tenemos que tener siempre el mayor celo posible”, advirtió.
Escuchá la entrevista completa:
Conéctate con lo que realmente importa
Accedé a contenido exclusivo, entrevistas clave y análisis que marcan la agenda en www.1140am.com.py.
Central Radio 1140 AM: información que te acompaña, contenido que te posiciona. ¡Experimentá una nueva AM!